Em contratos de submedição, quem fica com as chaves de rede dos medidores decide, anos depois, se o cliente pode trocar de prestador ou fica preso a ele.
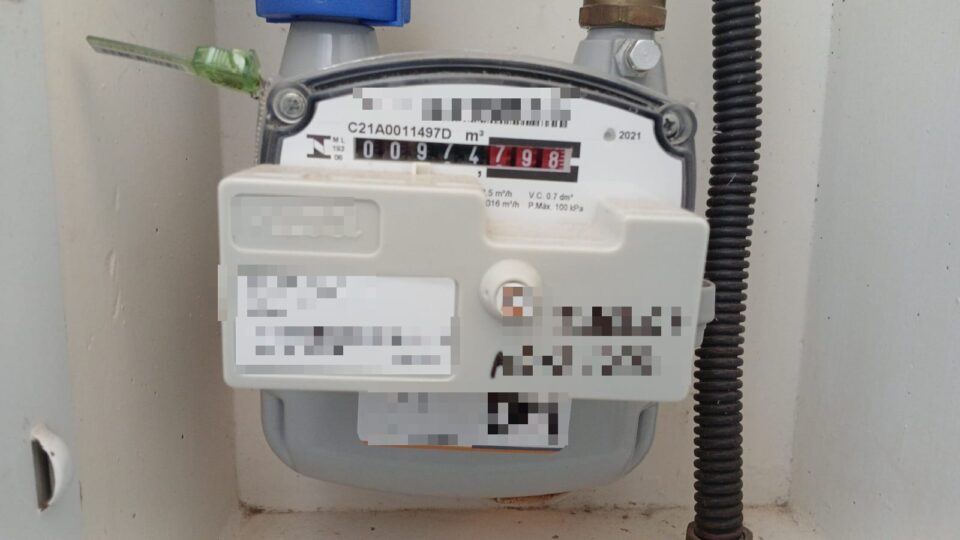
Um condomínio de 296 apartamentos comprou medidores de gás com módulos de comunicação para viabilizar a submedição. Quatro anos depois, insatisfeito com a qualidade do serviço prestado, decidiu trocar de fornecedor.
Não conseguiu.
Essa história se repete com mais frequência do que se imagina no mercado de submedição, e o motivo quase nunca é o que aparenta ser.
O caso: 296 apartamentos e uma armadilha invisível
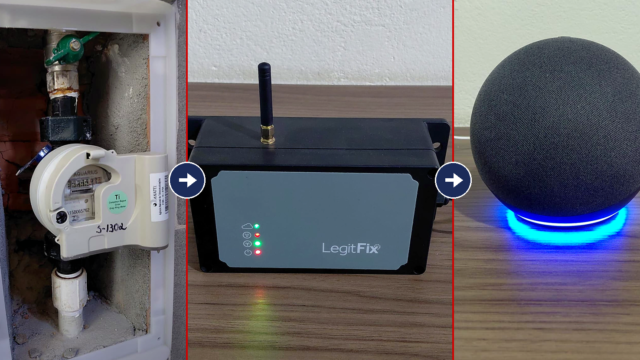
Nesse condomínio, os medidores de gás ficam instalados dentro de cada unidade, sem possibilidade de leitura visual. A operação depende inteiramente de telemetria via LoRaWAN: o sinal do medidor viaja até um gateway e, de lá, até a plataforma do prestador de serviço, sem que ninguém precise entrar no apartamento pra ler o consumo.
Funciona bem, até o dia em que o cliente quer trocar de prestador. Foi o que aconteceu depois de quatro anos de insatisfação com o serviço recebido: o condomínio decidiu buscar um novo fornecedor de submedição.
O novo prestador, porém, não conseguiu captar os dados dos medidores já instalados. E o prestador atual, quando questionado, respondeu que a tecnologia não permitia a portabilidade, que os sistemas eram incompatíveis entre si.
Sem entender a causa técnica real, o condomínio hoje cogita abandonar a submedição inteiramente e voltar ao rateio simples do consumo entre as unidades: uma solução que joga fora exatamente o benefício que a submedição existe para entregar, que é cobrar cada um pelo que consome.
O que são, de fato, as “chaves” de um medidor conectado
Em qualquer medidor com módulo de comunicação LoRaWAN, existe um conjunto de credenciais que controla quem consegue captar e decifrar os dados transmitidos:
DevEUI: identificador único de cada equipamento na rede.
AppKey: a chave raiz de ativação, usada para o medidor se autenticar numa rede (processo chamado OTAA, Over-The-Air Activation).
NwkSKey e AppSKey: chaves de sessão derivadas na ativação, sendo que uma garante a integridade da mensagem e a outra criptografa o conteúdo, ou seja, o consumo medido.
Sem essas credenciais, qualquer sistema novo recebe apenas ruído: pacotes de rádio cifrados que não conseguem virar número de consumo. Isso é uma característica de segurança do protocolo, não um defeito. É exatamente o que impede que qualquer pessoa com um receptor de rádio leia o consumo de um medidor alheio.
O problema não é a criptografia existir. É quando essas chaves nunca são entregues ao verdadeiro dono do ativo, o condomínio que pagou pelo equipamento, e ficam retidas exclusivamente com quem instalou o sistema.
“A tecnologia não permite” quase nunca é verdade
O LoRaWAN é um protocolo aberto: a especificação é pública, mantida pela LoRa Alliance, e qualquer fabricante pode construir equipamentos compatíveis com ela. Não existe, a rigor, incompatibilidade técnica entre sistemas LoRaWAN de fornecedores diferentes.
O que existe é a ausência de uma cláusula contratual simples: a obrigação de entregar, ao final ou durante a vigência do contrato, todas as chaves de rede de cada medidor instalado.
Quando um prestador justifica a impossibilidade de portabilidade citando “a tecnologia”, está transferindo pra um componente técnico uma decisão que, na origem, foi comercial. Reter as credenciais é uma escolha de modelo de negócio, não uma limitação do protocolo.
O que exigir no contrato antes de assinar
Se sua administradora está avaliando contratar, ou já contratou, um serviço de submedição, principalmente quando os medidores são comprados do próprio prestador, alguns pontos deveriam constar explicitamente no contrato:
Entrega de todas as chaves de rede (AppKey, NwkSKey, AppSKey) e do DevEUI de cada medidor instalado, mediante solicitação formal.
Direito de exportação dos dados históricos de consumo em formato aberto, como CSV, sem depender de integração proprietária.
Cláusula de reversibilidade, definindo o que acontece com o hardware e o acesso aos dados em caso de rescisão, por qualquer motivo.
Nenhuma cobrança condicionando a entrega dessas informações: a posse das chaves é um direito de quem é dono do equipamento, não um serviço adicional.
Nenhum desses pontos exige conhecimento técnico profundo pra ser negociado. Exige apenas saber que a pergunta precisa ser feita antes da assinatura, não quatro anos depois, quando a insatisfação já apareceu e a alternativa parece ser desistir da submedição.
Dono do hardware não é o mesmo que dono do controle
O hardware pertence a quem pagou por ele. O controle sobre os dados que esse hardware gera só pertence a quem tem as chaves. São coisas diferentes, e a distância entre elas é exatamente onde mora o risco de ficar preso a um único prestador, não pela tecnologia, mas pela ausência de uma exigência simples no contrato.
Transparência sobre dados, sobre credenciais e sobre o que acontece se a parceria terminar deveria fazer parte de qualquer negociação de submedição, não ser uma exceção que só aparece depois que o problema já apareceu.
Fale com a nossa equipe para encontrar a melhor solução para seu condomínio ou sua empresa, clicando aqui.